初识华三M-LAG技术
一、为啥要用M-LAG?
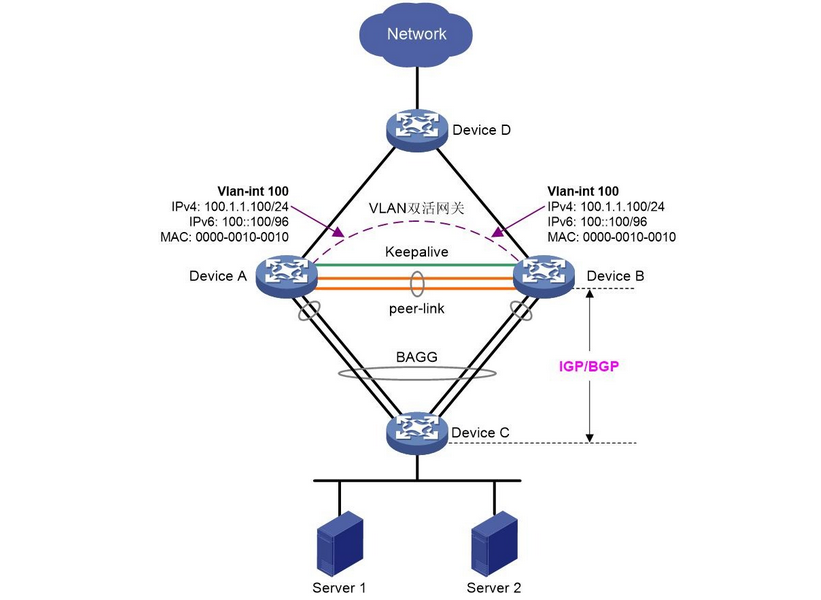
以前服务器只连一台交换机,交换机坏了,服务器就断网;连两台交换机,又会出现“两台交换机各干各的”,切换慢、容易乱。M-LAG就是解决这个问题:两台交换机独立(能单独修、单独升级),但服务器以为只连了一台,不管哪台交换机坏了,流量能立刻切到另一台,不耽误业务,还能同时用两台的带宽。
二、核心3个部分
- 对等链路(Peer-Link):两台交换机之间拉的线,作用是“互通消息”——比如A交换机知道哪个设备连了它,就通过这条线告诉B交换机,还能转发彼此的流量,避免数据断了。
重点:这条线不能断,断了容易出问题,一般拉2条备用。 - 心跳链路(Keepalive):单独拉的一条线,和对等链路分开,作用是“看对方还活着没”,每秒发一次信号,对方没回应,就知道它坏了。
重点:必须和对等链路分开,不然对等链路断了,心跳也断了,就不知道对方是不是真坏了。 - M-LAG聚合组:两台交换机上,各找几个接口(比如A的G1/0/3、B的G1/0/3),编个一样的号(比如都叫20),服务器的双网卡就连这两个接口。
重点:服务器不用管M-LAG,只要支持普通的链路聚合(LACP),插上线就行,很简单。
三、怎么工作的?
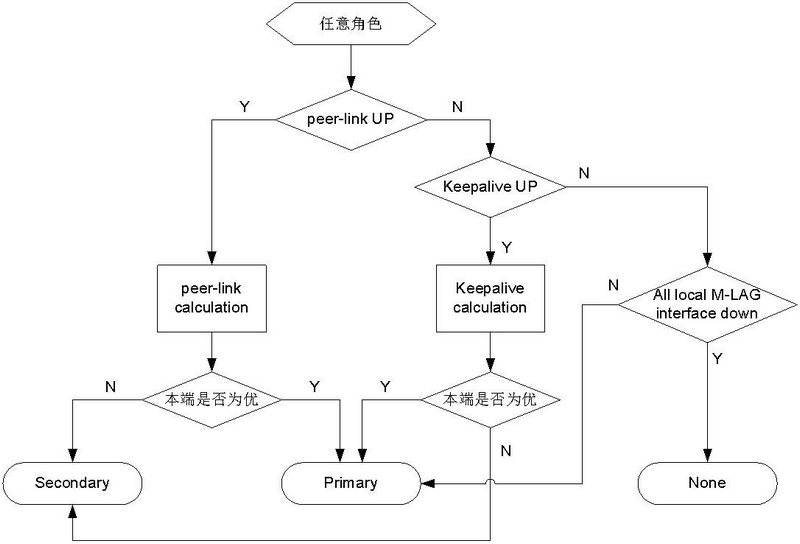
- 组队:给两台交换机设一个相同的“标识”(虚拟MAC),再分个主次(优先级小的是老大,叫Primary;老大坏了,老二Secondary顶上),连好对等链路和心跳线,就算组队成功。
- 正常干活:两台交换机一起转发流量,能在自己这边处理的,就不麻烦对方(本地优先),避免对等链路太忙;两台一起发力,带宽翻倍(比如各10G,总20G)。
- 出问题了怎么办?(面试重点,记3种情况)
① 服务器连交换机的某条线断了:流量自动切到另一条线,很快(不到10ms),感觉不到断网;
② 其中一台交换机坏了:心跳线断了,另一台立刻当老大,接管所有业务,不到50ms,关键业务不中断;
③ 对等链路断了,两台都没坏:触发一个保护机制(MAD),优先级低的交换机关闭业务接口,只留一台干活,防止网络乱套;等对等链路修好,自动恢复正常。
四、核心总结
- 问:M-LAG和IRF(堆叠)有啥区别?
IRF是把两台交换机绑成一台,必须一起升级、一起维护,坏一台整个都受影响;M-LAG是两台独立的,只是对外假装成一台,能单独维护、升级,更灵活。
- 问:M-LAG的优势?
交换机、链路坏了,业务不断;带宽翻倍;服务器配置简单;维护方便,能单独升级。
- 问:对等链路和心跳链路的区别?
对等链路是“传消息、转流量”,心跳链路是“监测对方活没活”;两者分开,避免同时出问题。
五、配置案例
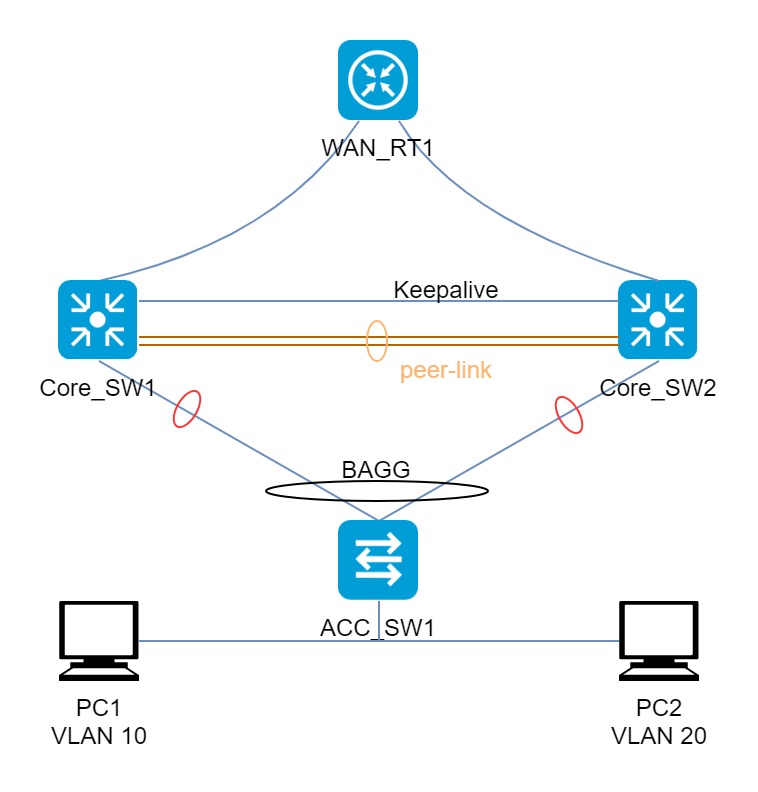
ACC_SW1
sysname ACC_SW1
vlan 10
#
vlan 20
#
interface Bridge-Aggregation1
 link-aggregation mode dynamic
interface rang GigabitEthernet1/0/47 GigabitEthernet1/0/48
 port link-aggregation group 1
interface Bridge-Aggregation1
 port link-type trunk
 port trunk permit vlan 10 20
#
interface GigabitEthernet1/0/1
 port link-mode bridge
 port access vlan 10
#
interface GigabitEthernet1/0/2
 port link-mode bridge
 port access vlan 20
Core_SW1
m-lag system-mac 0001-0001-0001   # 配置M-LAG系统MAC(两台核心必须一致)
m-lag system-number 1   # 本设备M-LAG编号(两台必须不同)
m-lag system-priority 4096   # M-LAG系统优先级
m-lag consistency-check disable   # 关闭M-LAG配置一致性检查(数据中心必关)
# 配置M-LAG心跳,对端IP 1.1.1.2,本端IP 1.1.1.1
m-lag keepalive ip destination 1.1.1.2 source 1.1.1.1
# MAD检测排除心跳口,防止被误关闭
m-lag mad exclude interface GigabitEthernet1/0/48
# 创建心跳专用VRF(隔离心跳流量,更安全)
ip vpn-instance Keepalive
# 心跳口GE1/0/48
interface GigabitEthernet1/0/48
 port link-mode route
 ip binding vpn-instance Keepalive
 ip address 1.1.1.1 255.255.255.252
# 配置Peer-Link聚合组1024
interface Bridge-Aggregation1024
 link-aggregation mode dynamic
# 将51、52口加入Peer-Link
interface rang T1/0/51 T1/0/52
 port link-aggregation group 1024
# 配置聚合组为M-LAG Peer-Link
interface Bridge-Aggregation1024
 port m-lag peer-link 1
Core_SW2
m-lag system-mac 0001-0001-0001
m-lag system-number 2
m-lag system-priority 4096
m-lag consistency-check disable
#
m-lag keepalive ip destination 1.1.1.1 source 1.1.1.2
m-lag mad exclude interface GigabitEthernet1/0/48
#
ip vpn-instance Keepalive
interface GigabitEthernet1/0/48
 port link-mode route
 ip binding vpn-instance Keepalive
 ip address 1.1.1.2 255.255.255.252
#
interface Bridge-Aggregation1024
 link-aggregation mode dynamic
interface rang T1/0/51 T1/0/52
 port link-aggregation group 1024
interface Bridge-Aggregation1024
 port m-lag peer-link 1
此时在 SW1 和 SW2 上可以查看到 M-LAG 系统已经建立
[Core_SW]display m-lag summary配置跨设备聚合口
Core_SW1 和Core_SW2共同设置
interface Bridge-Aggregation1
 link-aggregation mode dynamic
interface GigabitEthernet1/0/47
 port link-aggregation group 1
interface Bridge-Aggregation1
 port link-type trunk
 port trunk permit vlan 10 20
 port m-lag group 1024
#
interface Vlan-interface10
 ip address 192.168.10.254 255.255.255.0
 mac-address 0000-0000-0010
#
interface Vlan-interface20
 ip address 192.168.20.254 255.255.255.0
mac-address 0000-0000-0020版权申明
本文系作者 @挽风的帆 原创发布在挽风的帆站点。未经许可,禁止转载。

暂无评论数据